 Cédula de Identidad
 Doc. Nacional de Identidad
 Cédula de Ciudadanía
 Doc. Único de Identidad
 Documento Personal de Identificación
 Clave Única de Registro de Población
 Cédula de Identidad Personal
 Cédula de Identidad Civil
 Cédula de Identidad y Electoral
 Consultar Placa Colombia
 Consultar Placa Perú
 Consultar Placa México
 Consultar Patente Argentina
 Consultar Placa Chile
 Consultar Placa EEUU
 Consultar Placa Brasil


Respuesta corta: Los niveles de KYC (CDD vs. EDD vs. simplificado) son tres profundidades del mismo proceso basado en riesgos: debida diligencia simplificada para productos de bajo riesgo, debida diligencia del cliente (CDD) para la mayoría y debida diligencia intensificada o reforzada (EDD) para clientes de alto riesgo, como las PEP. En Colombia los define el SARLAFT de la SFC.
Un estudio de Forrester Consulting encargado por Fenergo estimó en USD 6.000 el costo promedio de vincular a cada cliente institucional en banca corporativa y de inversión. Una plataforma de eKYC bancario moderna ayuda a clasificar a los clientes en niveles de riesgo, de modo que los solicitantes de bajo riesgo siguen un recorrido rápido y los de alto riesgo reciben el nivel de escrutinio que necesitan.
Los bancos utilizan tres niveles: debida diligencia simplificada, debida diligencia del cliente (CDD) y debida diligencia reforzada (EDD), que en Colombia la Superintendencia Financiera llama medidas intensificadas. Esta guía explica qué verifica cada nivel y cuándo aplica.
Para obtener una visión completa de los requisitos y beneficios, consulta eKYC para bancos: requisitos, proceso y beneficios. Definir correctamente los niveles también es lo que hace que el onboarding digital sea rápido sin volverlo imprudente.
Los tres niveles de KYC bancario
Una plataforma de eKYC bancario moderna aplica el nivel correcto a cada solicitante según las reglas que define tu equipo de cumplimiento, para que los clientes de bajo riesgo avancen rápido y los de alto riesgo reciban un escrutinio completo.
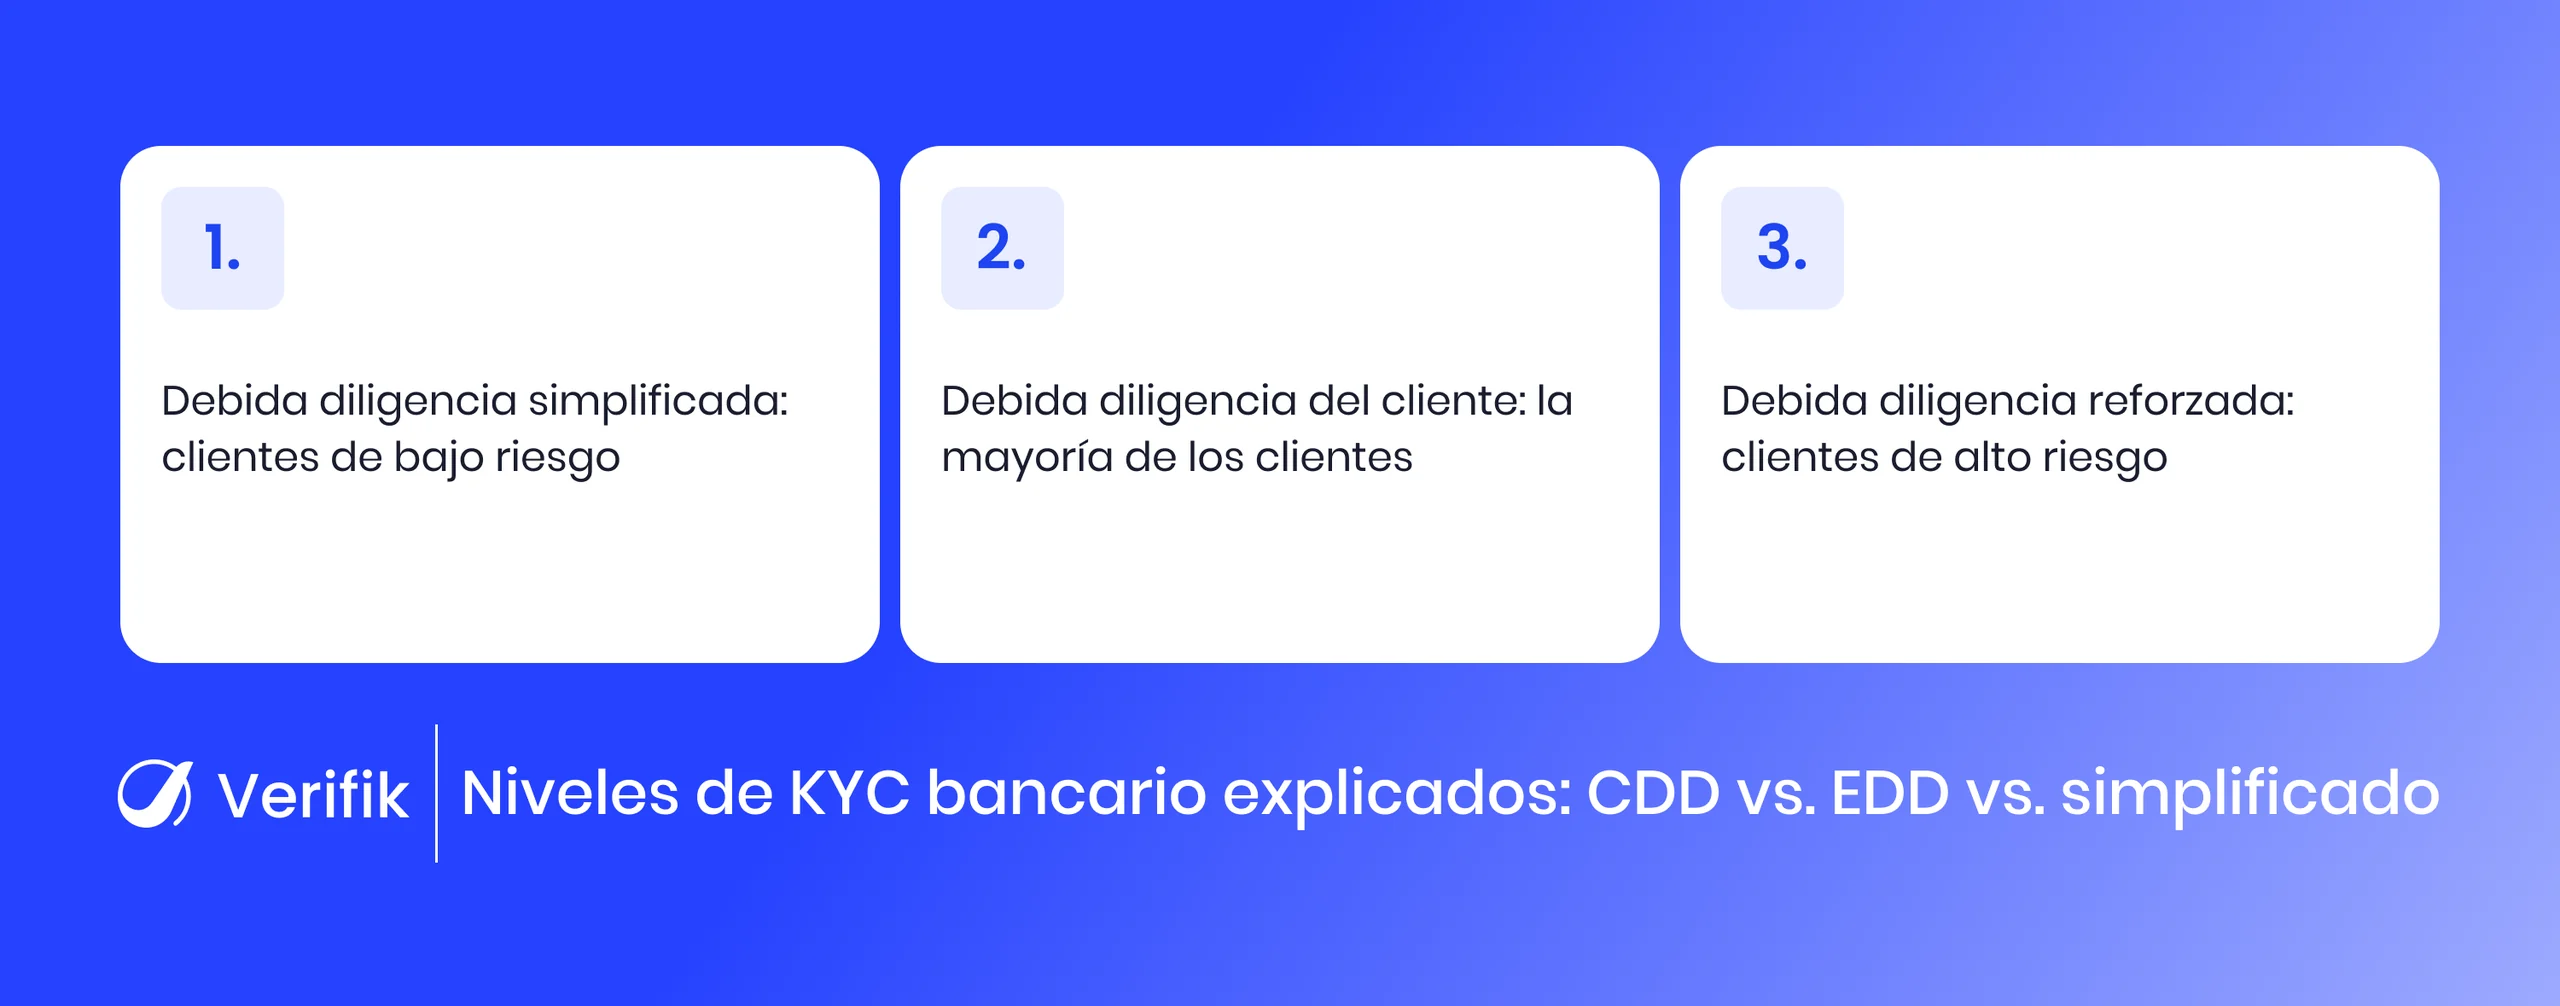
La Recomendación 10 del GAFI, el estándar internacional que siguen la mayoría de las normas nacionales de AML, exige un enfoque basado en riesgos: verificaciones más profundas cuando el riesgo es mayor y verificaciones más ligeras cuando es menor. La Circular Externa 8 de 2024 de la Superintendencia Financiera la cita de forma textual. El conjunto completo de obligaciones detrás de cada nivel se explica en Requisitos de KYC y AML para bancos: una guía completa, y la diferencia entre ambos conceptos, en KYC vs. AML.
Los términos en Colombia. En el SARLAFT de la SFC, el nivel simplificado es el procedimiento simplificado de conocimiento del cliente; la CDD estándar es el procedimiento ordinario de conocimiento del cliente (debida diligencia), y la EDD corresponde a las medidas intensificadas, por eso también se habla de debida diligencia intensificada o ampliada. Las empresas del sector real vigiladas por la Supersociedades aplican la misma lógica de debida diligencia y debida diligencia intensificada dentro del SAGRILAFT, y los reportes de operaciones sospechosas van a la UIAF.
Debida diligencia simplificada: clientes de bajo riesgo
La debida diligencia simplificada (SDD) aplica cuando se puede demostrar que el riesgo es bajo: productos de bajo monto listados por la SFC y clientes en segmentos de bajo riesgo.
El banco verifica la identidad mediante controles básicos y solicita menos documentos, pero la decisión debe documentarse y justificarse mediante una evaluación de riesgos. La SDD es lo que mantiene rápido el onboarding para los clientes habituales y respalda la inclusión financiera en mercados como Colombia. Allí la Superintendencia Financiera solo permite el procedimiento simplificado para los productos listados en el subnumeral 4.2.2.2.1.4 de la Circular Básica Jurídica, como los CDT y CDAT de hasta 25 salarios mínimos y los depósitos de bajo monto. Según el Concepto 90697 de 2024 de la SFC, para personas naturales exige como mínimo el tipo, nombre, número y fecha de expedición del documento; para empresas, un certificado de existencia y representación legal con no más de 30 días. Aun así, la consulta en listas vinculantes, la identificación de PEP y de beneficiarios finales siguen siendo obligatorias.
Debida diligencia del cliente: el nivel estándar
La CDD es el nivel predeterminado para la mayoría de los clientes. El banco verifica la identidad con documentos confiables, identifica a los beneficiarios finales, registra el propósito de la relación y monitorea las transacciones de forma continua.
El umbral de beneficiario final cambia según el país: la Regla Final de CDD de FinCEN en EE. UU. usa el 25 %, mientras que en Colombia la Resolución 000164 de 2021 de la DIAN (Registro Único de Beneficiarios Finales) usa el 5 % del capital, los derechos de voto o los beneficios.
La CDD genera la mayor parte del trabajo documental: documentos de identidad, comprobantes de domicilio y documentos de constitución deben extraerse y validarse.
Debida diligencia intensificada (EDD, también llamada reforzada): clientes de alto riesgo
La EDD es la investigación más profunda reservada para clientes de alto riesgo: personas expuestas políticamente (PEP), clientes de jurisdicciones de alto riesgo incluidas en las listas del GAFI y entidades con estructuras de propiedad complejas u opacas.
Además de la CDD, el banco establece el origen del patrimonio y el origen de los fondos, realiza verificaciones más profundas de medios adversos y aplica un monitoreo continuo más estricto, generalmente con aprobación de la alta dirección. En Colombia, las medidas intensificadas pueden incluir información adicional sobre el origen de los bienes y fondos, una entrevista o visita y la revisión en bases de datos de entidades públicas, y la SFC exige aprobación de la alta gerencia para vincular a una PEP. La EDD es obligatoria, no opcional, para estas categorías.
Si ya tienes claro el caso de uso, crea una cuenta y prueba el endpoint desde tu código.
CDD vs. EDD vs. simplificado: comparación lado a lado
Así difieren las verificaciones entre los tres niveles.
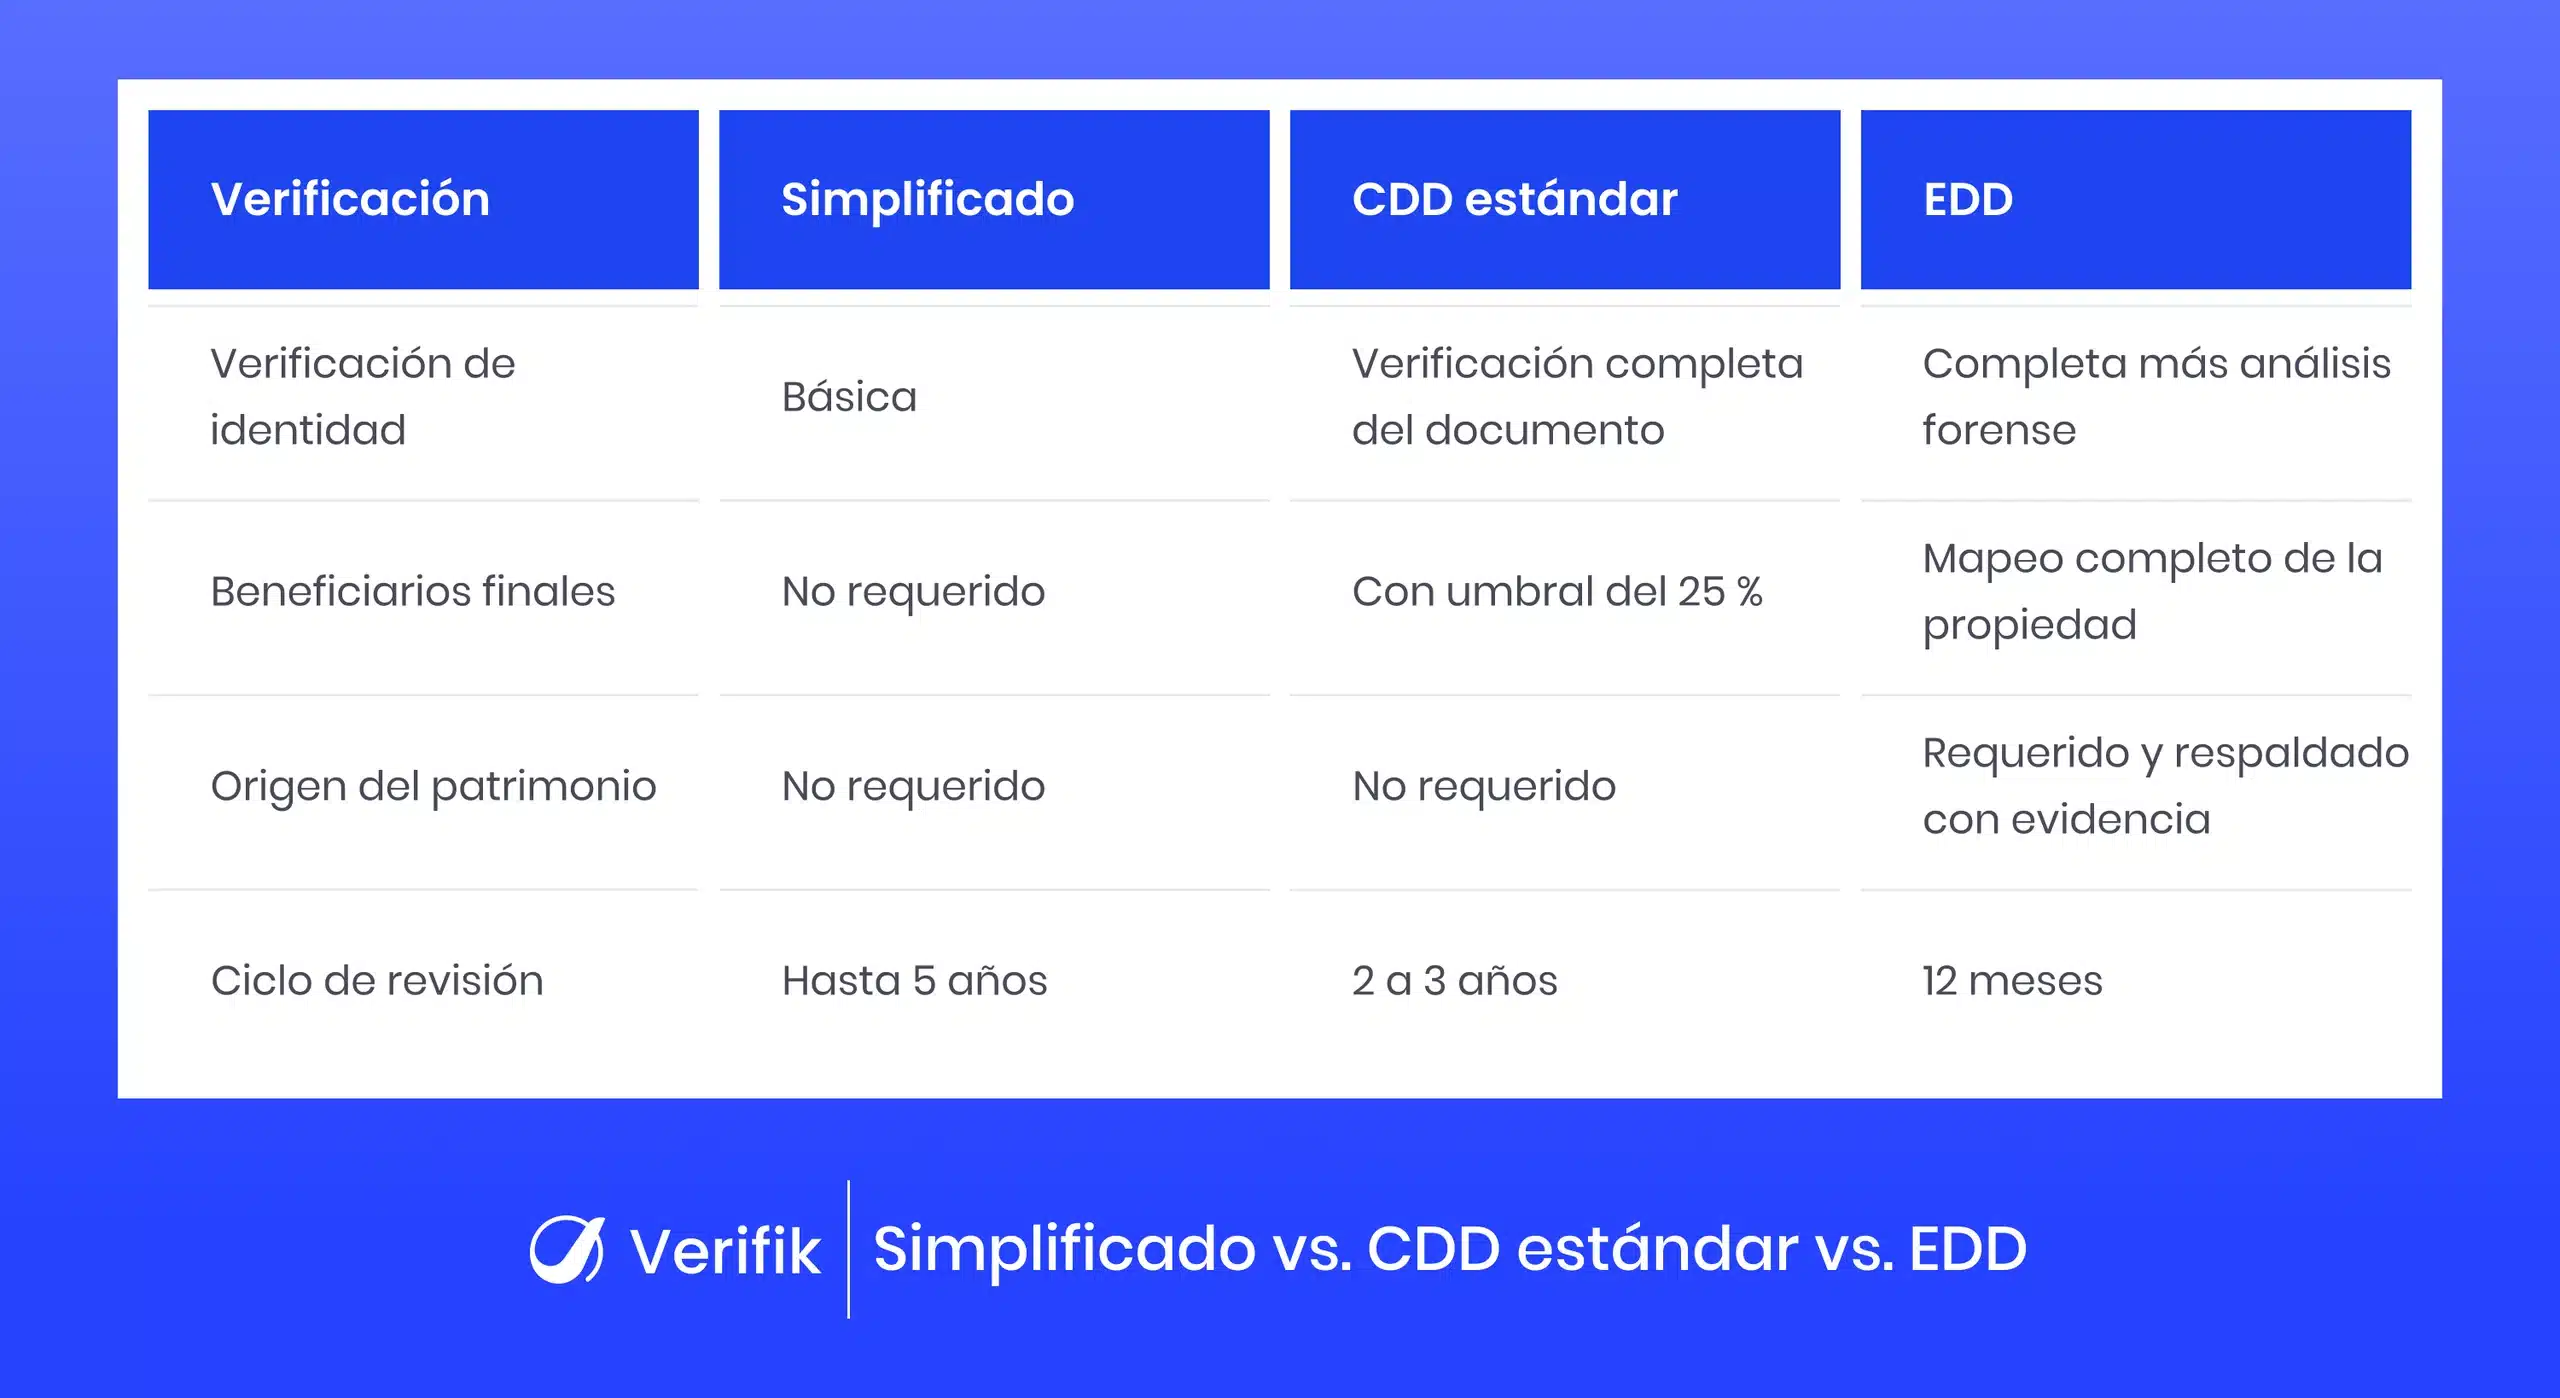
El 25 % es el umbral de la regla CDD de FinCEN (EE. UU.); en Colombia, el RUB de la DIAN usa 5 %, y el procedimiento simplificado de la SFC también exige identificar PEP y beneficiarios finales. Los ciclos de revisión son ciclos de referencia habituales en la industria; cada entidad los define en su manual SARLAFT según su matriz de riesgo.
Cómo se ve cada nivel en la práctica
El nivel no es una etiqueta en un formulario. Cambia lo que experimenta el solicitante y lo que ve el revisor.
El recorrido simplificado
Un trabajador asalariado que abre un producto básico fotografía una cédula o una credencial del INE, se toma una selfie y es aprobado en minutos. Si ese cliente luego comienza a mover grandes sumas sin explicación, el nivel cambia y el banco solicita más información.
El flujo de CDD
Un cliente estándar proporciona un documento de identidad y un comprobante de domicilio, el sistema extrae los datos, los valida frente a registros como la Registraduría y, si es una empresa, el RUES en Colombia, y realiza screening contra listas de sanciones y PEP. Los casos claros se aprueban automáticamente. Los casos poco claros pasan a un revisor con un paquete de evidencia que incluye imágenes, resultados de aprobación o rechazo y señales de riesgo. Cada paso de ese flujo se explica en Cómo funciona el eKYC bancario: explicación paso a paso; si solo necesitas las consultas colombianas, revisa la API KYC para Colombia.
EDD en la práctica
Un caso de alto riesgo agrega análisis forense de documentos, evidencia del origen del patrimonio como declaraciones de impuestos o contratos de compraventa, búsquedas de medios adversos en varios idiomas, revisión de antecedentes como la consulta en el SIGEP o los procesos judiciales por radicado, y la aprobación de un responsable de mayor nivel.
El onboarding corporativo es mucho más exigente que el minorista: más documentos, más propietarios por identificar y tiempos de revisión mucho más largos. Un buen software eKYC para bancos mantiene los casos de EDD en movimiento al reunir la evidencia automáticamente en lugar de dejar que los analistas persigan documentos por correo electrónico.
Cómo se ve cada nivel en la API
Con Verifik, cada nivel se traduce en un conjunto de consultas. Todos los niveles empiezan por la cédula (GET /v2/co/cedula, Registraduría), la lista de sanciones de la ONU (GET /v2/onu) y la consulta de personas expuestas políticamente (GET /v2/co/politically-exposed-persons). La CDD estándar suma OFAC (GET /v2/ofac) y, para empresas, el RUES. La EDD suma los medios adversos (GET /v2/co/media/adverse), que devuelven un puntaje de riesgo AML de 0 a 100. Este ejemplo en JavaScript encadena las consultas según el nivel (datos de ejemplo):
import axios from "axios";

const api = axios.create({
  baseURL: "https://api.verifik.co",
  headers: {
    Accept: "application/json",
    Authorization: `Bearer ${process.env.VERIFIK_TOKEN}`,
  },
});

// tier lo decide tu matriz de riesgo SARLAFT: "simplified" | "cdd" | "edd"
async function checksForTier(tier, documentNumber) {
  const id = { documentType: "CC", documentNumber };
  const get = async (path, params) => (await api.get(path, { params })).data;

  // Todos los niveles: identidad (Registraduría), listas vinculantes (ONU) y PEP
  const evidence = {
    cedula: await get("/v2/co/cedula", id),
    onu: await get("/v2/onu", id),
    pep: await get("/v2/co/politically-exposed-persons", id),
  };

  // CDD estándar: suma OFAC (y RUES si el cliente es una empresa)
  if (tier === "cdd" || tier === "edd") {
    evidence.ofac = await get("/v2/ofac", id);
  }

  // EDD: suma medios adversos (y antecedentes judiciales o disciplinarios)
  if (tier === "edd") {
    evidence.media = await get("/v2/co/media/adverse", { ...id, lang: "es" });
  }

  // Verifik entrega la evidencia firmada; la decisión del nivel es de tu equipo de cumplimiento
  return evidence;
}

console.log(await checksForTier("edd", "1020304050"));
La consulta de PEP en Python:
import os
import requests

r = requests.get(
    "https://api.verifik.co/v2/co/politically-exposed-persons",
    headers={
        "Accept": "application/json",
        "Authorization": f"Bearer {os.getenv('VERIFIK_TOKEN')}",
    },
    params={"documentType": "CC", "documentNumber": "1020304050"},
    timeout=30,
)
print(r.status_code, r.json())
Respuesta 200 de ejemplo de la consulta de PEP (datos ficticios):
{
  "data": {
    "documentNumber": "1020304050",
    "documentType": "CC",
    "detail": [
      {
        "declarant": "PERSONA DE EJEMPLO",
        "entity": "Ministerio de Ejemplo",
        "positionContractor": "Asesor",
        "publicationType": "Declaración de Bienes",
        "declaration": "12345",
        "publicationDate": "15/03/2025",
        "declarationStatus": "Activa"
      }
    ]
  },
  "signature": {
    "dateTime": "November 18, 2026 8:02 AM",
    "message": "Certified by Verifik.co"
  },
  "id": "PEP01"
}
Y una respuesta de medios adversos para un caso de EDD (datos ficticios):
{
  "data": {
    "fullName": "PERSONA DE EJEMPLO",
    "hasAdverseMedia": true,
    "riskScore": 85,
    "riskLevel": "HIGH",
    "totalArticles": 1,
    "matchedKeywords": [
      "lavado de activos",
      "fiscalia"
    ],
    "articles": [
      {
        "title": "Titular de ejemplo sobre una investigación por lavado de activos",
        "url": "https://example.com/noticia-de-ejemplo",
        "sourceName": "Medio de ejemplo",
        "publishedAt": "2026-08-14T14:32:00.000Z",
        "matchedKeywords": [
          "lavado de activos",
          "fiscalia"
        ],
        "severity": "HIGH"
      }
    ]
  },
  "signature": {
    "dateTime": "2026-11-18 08:05:00",
    "message": "Certified by Verifik.co"
  }
}
La decisión del nivel es una regla del banco: Verifik devuelve la evidencia, con cada respuesta firmada, y tu motor de reglas o tu oficial de cumplimiento asigna el nivel.
La disyuntiva: exceso de escrutinio vs. falta de escrutinio
Los bancos que no pueden clasificar el riesgo rápidamente fallan de dos formas al mismo tiempo. Examinar en exceso a los clientes de bajo riesgo crea fricción, y cada solicitante que abandona por el papeleo representa ingresos perdidos. Examinar de forma insuficiente a los clientes de alto riesgo genera una exposición regulatoria directa.
En Colombia el tema está en la agenda: la Ley 2573 de 2026 entra en plena vigencia el 19 de noviembre de 2026, y el proyecto de circular de la SIC, todavía en borrador, pide clasificar las operaciones en al menos tres niveles de riesgo de suplantación con controles diferenciados.
Cómo se mueven los clientes entre niveles
Se asigna un nivel durante el onboarding, pero nunca es definitivo. El riesgo es un objetivo en movimiento.
Qué activa un cambio de nivel
Nuevas inclusiones en listas PEP, hallazgos en medios adversos, un cambio en los beneficiarios finales, cambios repentinos en los patrones de transacción o un traslado a una jurisdicción de alto riesgo pueden hacer que un cliente suba de nivel.
Luego, el banco vuelve a ejecutar las verificaciones correspondientes al nuevo nivel y registra el motivo. Bajar de nivel es menos frecuente y más lento, porque requiere evidencia de que el riesgo realmente disminuyó, no solo que recientemente no ocurrió nada negativo.
Quién decide y qué solicitan los examinadores
Las reglas de los niveles las establece el equipo de cumplimiento, las aplica el sistema y las revisan los examinadores. Los examinadores no imponen una tecnología específica; la Guía de identidad digital del GAFI es neutral frente a la tecnología.
Lo que los examinadores sí exigen es evidencia: la evaluación de riesgos detrás de cada asignación de nivel, la evidencia detrás de cada decisión y un registro de cada cambio de nivel. Cómo programan los bancos esas reverificaciones se explica en Revisión periódica de KYC: cómo los bancos vuelven a verificar a los clientes. Si estás construyendo tu programa desde cero, la lista de requisitos KYC para startups fintech y los requisitos de cumplimiento de eKYC te ayudan a no dejar brechas.
Por qué los bancos eligen smartENROLL para KYC por niveles
smartENROLL es la solución de eKYC de Verifik para la banca en América Latina, donde los flujos de trabajo por niveles de riesgo deben funcionar con muchos formatos de identificación y reguladores estrictos.
Controles que tu equipo configura
Cada proyecto define sus umbrales de prueba de vida y comparación facial, el número de intentos permitidos (de 3 a 10), los documentos aceptados y las validaciones en bases de datos, para que el flujo simplificado, el de CDD y el de EDD no pidan lo mismo.
Puntajes para asignar el nivel
smartENROLL entrega puntajes y resultados (prueba de vida, comparación facial, validaciones) por webhook para que tu motor de reglas asigne el nivel; los casos dudosos quedan “En revisión” en la consola.
Cobertura regional de documentos
Lee y verifica documentos de identidad de América Latina, incluida la cédula colombiana.
Validación en bases de datos
Valida a los solicitantes frente a fuentes oficiales y antecedentes, y frente a listas propias que puedes cargar, además de los registros locales como RUES y fuentes internacionales de sanciones y PEP que ofrece la API, proporcionando a cada nivel la profundidad de datos que necesita.
Paquetes de evidencia listos para revisión
Los casos poco claros llegan a los revisores con imágenes, resultados de aprobación y rechazo y puntajes en una sola pantalla, que es lo que más necesitan los casos de EDD.
Revisiones periódicas con la misma API
Repite las consultas (PEP, OFAC y ONU, medios adversos, RUES) cuando tu política de revisión lo indique; cada respuesta va firmada para tu expediente.
¿Quieres ver los flujos simplificado, CDD y EDD con tus propios perfiles de solicitantes? Agenda una sesión con nuestro equipo o prueba las consultas en app.verifik.co.
Conclusión
Simplificado, CDD y EDD no son tres productos. Son tres niveles de profundidad del mismo proceso basado en riesgos: verificaciones ligeras para un riesgo demostrablemente bajo, verificaciones estándar para la mayoría de los clientes e investigación profunda para los pocos clientes de alto riesgo. Los bancos que clasifican con precisión realizan el onboarding más rápido y se mantienen más seguros.
La prueba práctica es simple: ¿puede tu plataforma llevar a cada solicitante al nivel correcto y demostrar por qué? smartENROLL y las APIs de Verifik te dan la evidencia firmada para hacerlo, con cobertura de documentos y registros de América Latina. ¿Listo para empezar? Crea tu cuenta y prueba las consultas con tu propio token.