 Cédula de Identidad
 Doc. Nacional de Identidad
 Cédula de Ciudadanía
 Doc. Único de Identidad
 Documento Personal de Identificación
 Clave Única de Registro de Población
 Cédula de Identidad Personal
 Cédula de Identidad Civil
 Cédula de Identidad y Electoral
 Consultar Placa Colombia
 Consultar Placa Perú
 Consultar Placa México
 Consultar Patente Argentina
 Consultar Placa Chile
 Consultar Placa EEUU
 Consultar Placa Brasil


Respuesta corta: Los requisitos KYC para startups fintech se resumen en diez controles: programa de identificación por escrito, verificación de documentos, biometría con detección de vida, beneficiarios finales, screening de sanciones y PEP, niveles de riesgo, monitoreo continuo, evidencia, oficial de cumplimiento y pruebas independientes. En LATAM, la SFC, la CNBV y la SBS fijan los detalles.
Cada startup fintech enfrenta las mismas reglas de KYC que un banco, y una solución de KYC para fintech debe cubrirlas desde el primer día.
Según datos de Fenergo citados por Family Wealth Report, las multas por incumplimientos de KYC aumentaron un 102 % y alcanzaron un récord de 51 millones de dólares en el primer semestre de 2024. Las startups no están exentas. Esta lista de verificación recorre cada requisito para que detectes brechas antes de que lo haga un examinador.
Para ver el panorama completo, consulta el artículo pilar eKYC para fintech: requisitos, proceso y beneficios. La lista de verificación supone que estás lanzando o escalando un producto fintech.
Las bases regulatorias que debes conocer
Las reglas de KYC provienen de la legislación nacional, pero la mayoría replica las mismas fuentes internacionales.
Las Recomendaciones del GAFI establecen la base
Las 40 Recomendaciones del GAFI son el estándar internacional contra el lavado de activos y la financiación del terrorismo. Definen la debida diligencia del cliente, la conservación de registros y el reporte de operaciones sospechosas, y su piedra angular es el enfoque basado en riesgos.
Los reguladores nacionales las convierten en reglas detalladas, por lo que cuando un supervisor pregunta por qué haces algo, la respuesta suele remontarse a estos estándares. Si quieres el marco general para empresas reguladas, revisa también los requisitos de cumplimiento de eKYC.
Las reglas de beneficiarios finales se aplican a los clientes empresariales
Si haces onboarding de empresas, debes identificar a las personas reales detrás de ellas. La Regla de Debida Diligencia del Cliente de FinCEN de EE. UU. exige identificar a cada persona que posea el 25 % o más de un cliente que sea persona jurídica, además de una persona con control significativo.
Los supervisores latinoamericanos siguen la misma lógica: en México, por ejemplo, las disposiciones para las instituciones de tecnología financiera consideran que ejerce control quien adquiera, directa o indirectamente, el 25 % o más del capital de una persona moral.
El screening de sanciones no es negociable
Cada usuario debe pasar por screening frente a listas de sanciones y bases de datos de personas expuestas políticamente. Las listas cambian constantemente, por lo que el screening debe ejecutarse durante el onboarding y repetirse con el tiempo. Aquí es donde más suelen quedarse cortas las startups: las listas parecen un problema de otros hasta que un examinador pide tus registros.
Tu supervisor local tiene la última palabra
La Superintendencia Financiera de Colombia, la CNBV de México y la SBS de Perú establecen cada una sus propias reglas sobre identificación remota, conservación de datos y reportes. Los estándares internacionales te dicen qué hacer; los supervisores locales te dicen exactamente cómo. Confirma cada punto con asesores legales locales antes del lanzamiento.
Si ya tienes claro el caso de uso, crea una cuenta y prueba el endpoint desde tu código.
Requisitos KYC por regulador en LATAM: SFC, CNBV y SBS
Estas son las normas que una startup fintech debe tener en el radar en tres mercados clave de la región. Úsalas como punto de partida y valida con tu asesor qué régimen te aplica según tu licencia.
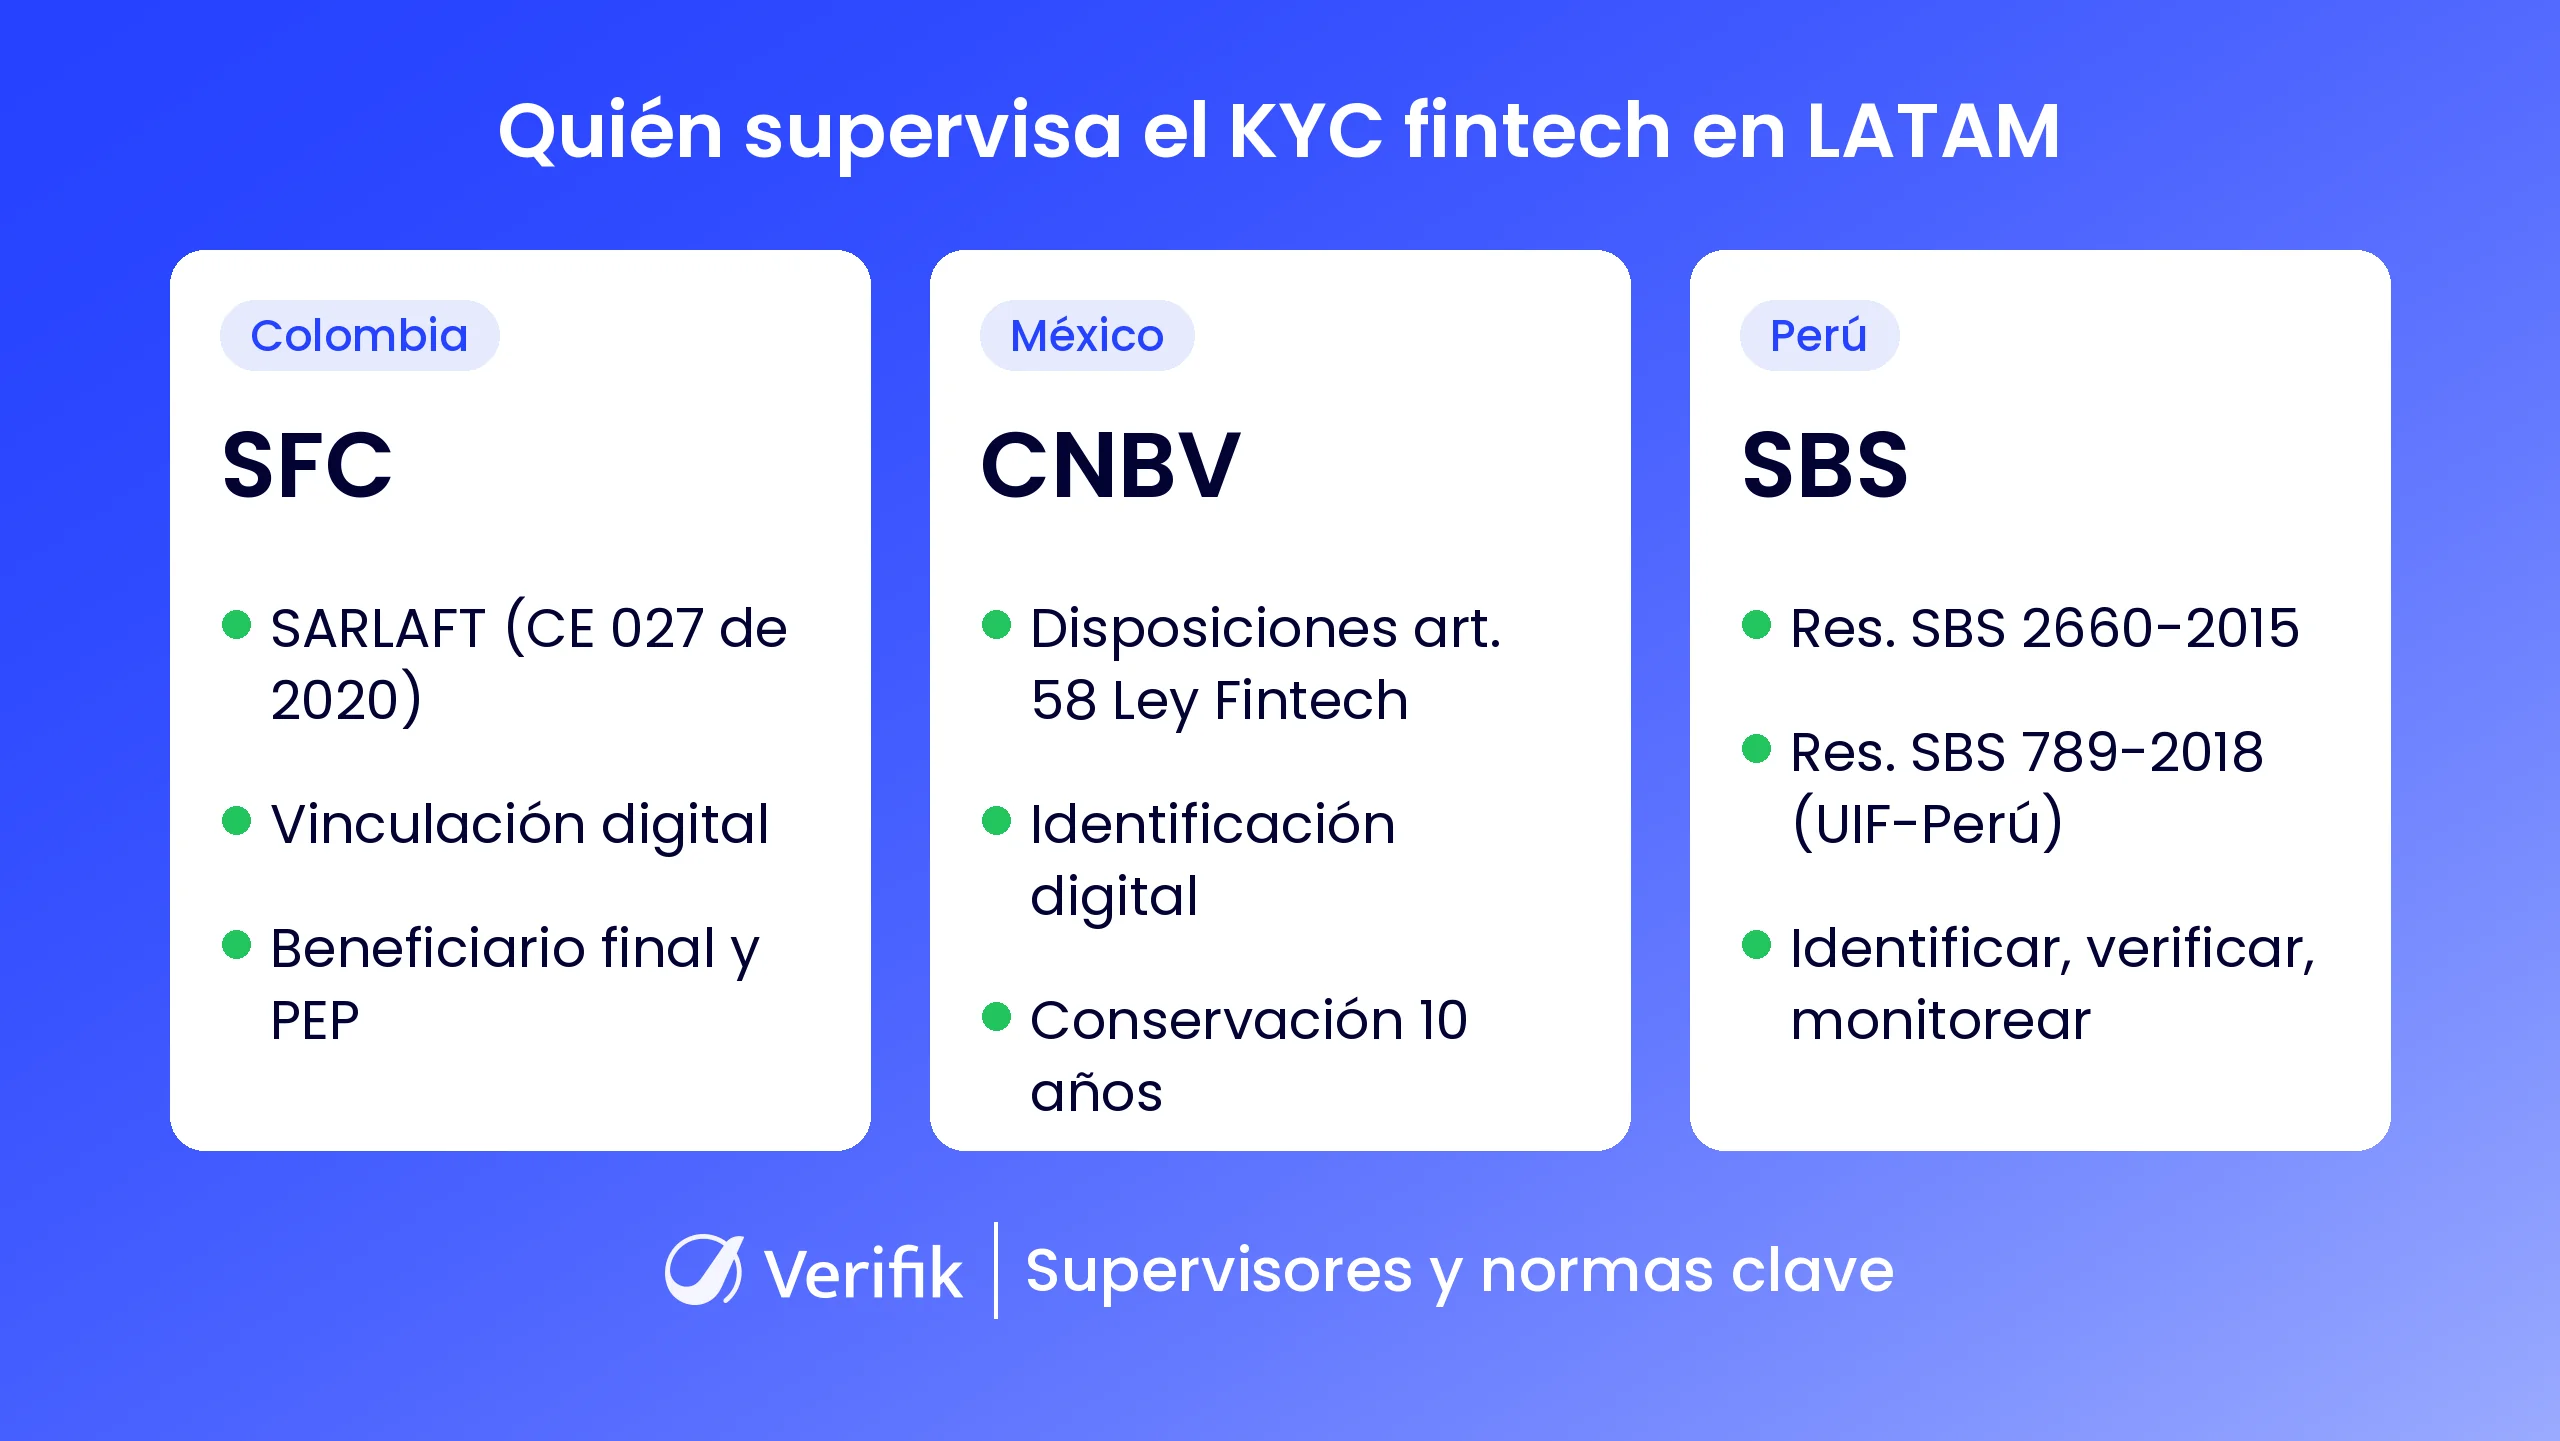
La tabla resume qué pide cada norma y qué punto de la lista de verificación toca.
| País y supervisor | Norma clave | Qué exige para tu checklist |
|---|---|---|
| Colombia · Superintendencia Financiera (SFC) | SARLAFT, actualizado por la Circular Externa 027 de 2020 (SARLAFT 4.0) | Conocimiento del cliente con enfoque basado en riesgos, vinculación por canales digitales sin formulario obligatorio, debida diligencia del beneficiario final y de PEP, y uso de fuentes alternativas como bases de datos públicas. |
| México · Comisión Nacional Bancaria y de Valores (CNBV) | Disposiciones del artículo 58 de la Ley Fintech (DOF, 10/09/2018) | Documento de políticas de identificación y conocimiento del cliente entregado a la CNBV, identificación por medios digitales, sistema automatizado para detectar operaciones inusuales, Oficial de Cumplimiento y conservación de la información por al menos diez años. |
| Perú · Superintendencia de Banca, Seguros y AFP (SBS) | Res. SBS 2660-2015 para empresas del sistema financiero y Res. SBS 789-2018 para sujetos obligados supervisados por la UIF-Perú (listado oficial de normas) | Debida diligencia en tres etapas (identificación, verificación y monitoreo), identificación del beneficiario final y, si no puedes completar la debida diligencia, no iniciar la relación y evaluar un reporte de operación sospechosa. |
En Colombia hay además una novedad para quienes otorgan crédito: la Ley 2573 de 2026 entra en vigor el 19 de noviembre de 2026 y exige medidas suficientes y razonables para verificar a la persona y su documento. El 6 de noviembre de 2026 la Superintendencia de Industria y Comercio publicó un borrador de circular para comentarios sobre los mecanismos para la plena identificación del potencial adquirente; todavía es un proyecto, no una norma expedida. Para el detalle de fuentes colombianas, el hub de la API KYC en Colombia resume los controles disponibles, y para Perú y México puedes revisar la API KYC en Perú y la validación del INE.
La lista de verificación KYC para startups
Trabaja estos diez puntos en orden. Cada uno corresponde a algo sobre lo que un examinador preguntará, y un software de eKYC para fintech debería resolver la parte de verificación, screening y evidencia sin ingeniería a medida.
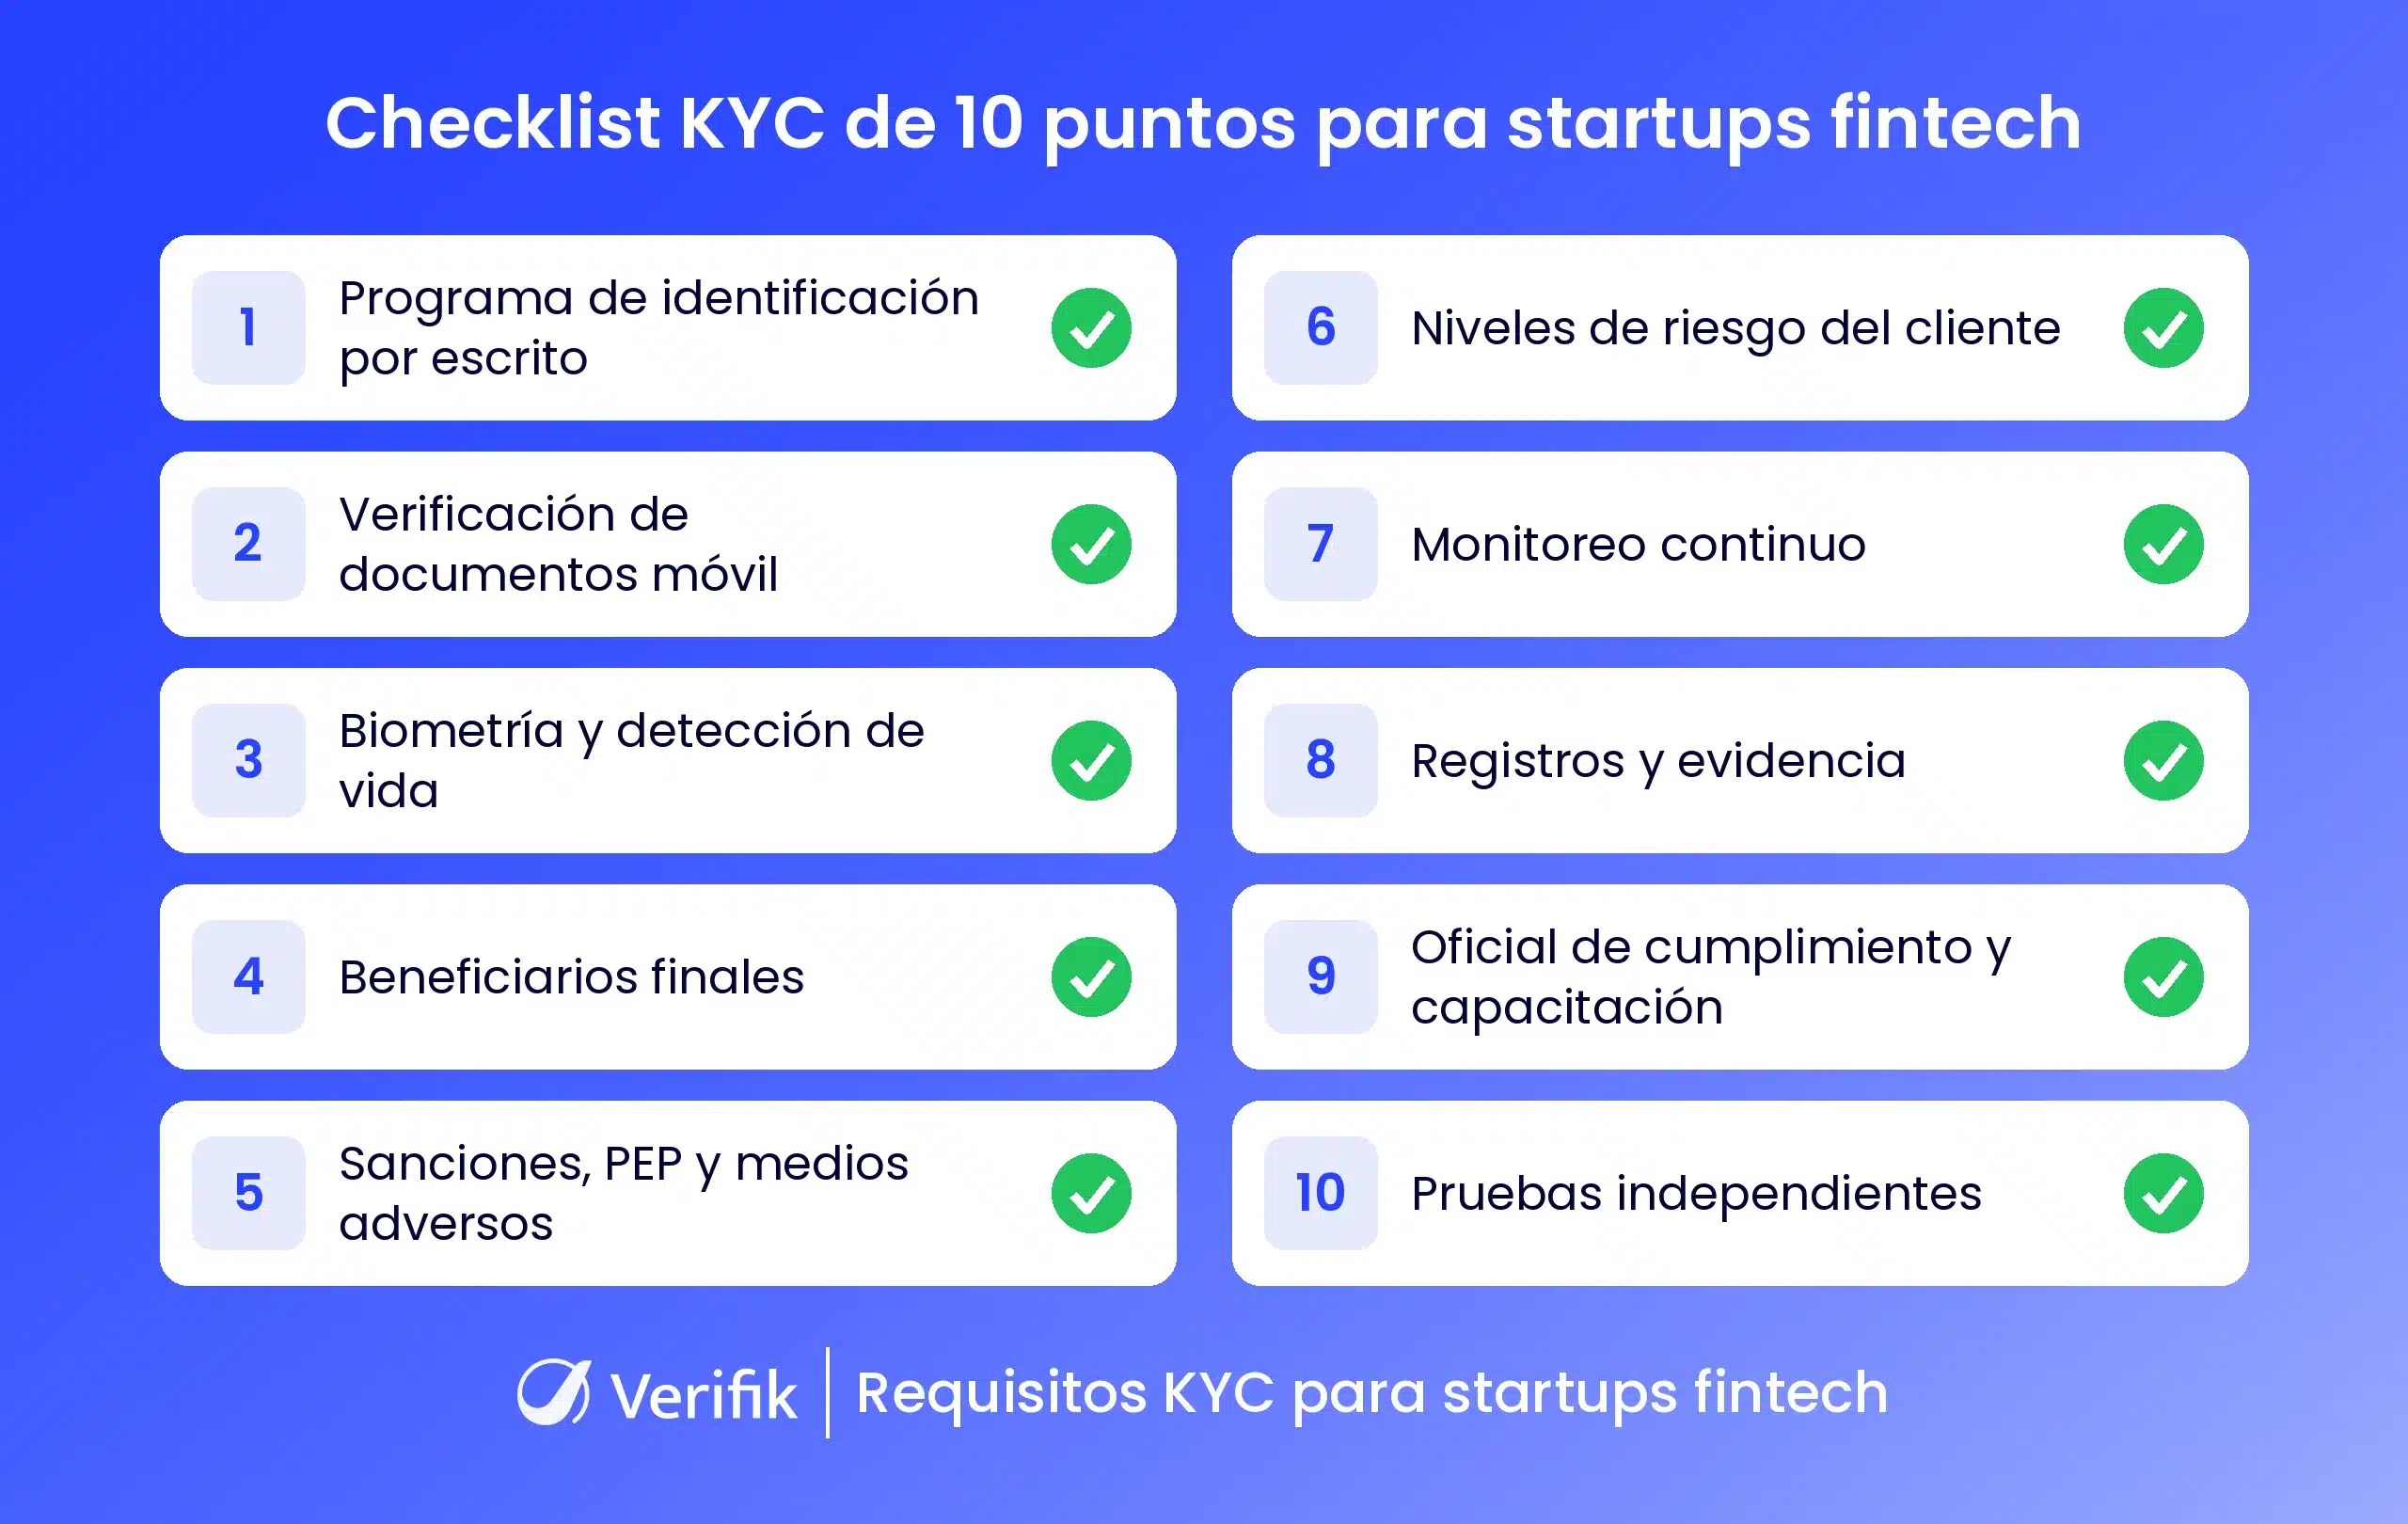
Los puntos 1, 6, 9 y 10 son de gobierno interno; los demás se apoyan en tecnología de verificación.
1. Un programa de identificación del cliente por escrito
Escribe qué información de identidad recopilas, qué documentos aceptas y cómo los verificas. Un programa que no está por escrito no existe para el examinador. En México, por ejemplo, ese documento de políticas se entrega a la CNBV.
2. Verificación de documentos diseñada para teléfonos
Tus usuarios se verifican con la cámara del teléfono, no con escáneres. El sistema debe guiar la foto, extraer los datos y comprobar el documento en busca de manipulación. Prueba con los documentos de identidad reales de tu mercado: la cédula de Colombia, el INE de México y el DNI de Perú.
3. Comparación biométrica y detección de vida
Compara una selfie en vivo con la foto del documento de identidad y confirma que hay una persona real presente. La detección de vida evita fotos impresas, videos reproducidos y máscaras. Prefiere una detección de vida con una sola imagen, sin movimientos incómodos de cabeza.
4. Recopilación de beneficiarios finales
Para clientes empresariales, identifica a cada propietario con el 25 % o más de participación, además de una persona con control, con nombre, fecha de nacimiento, dirección y número de identificación. Verifica a cada uno como a un cliente individual.
5. Screening de sanciones, PEP y medios adversos
Revisa a cada usuario nuevo frente a listas de sanciones, bases de datos de PEP y medios adversos durante el onboarding, y vuelve a consultarlas según la frecuencia que defina tu política. Conserva registros con marca de tiempo de cada screening. Si quieres ver cómo funciona una consulta concreta, revisa la guía para automatizar las verificaciones de listas OFAC.
6. Niveles de clientes basados en riesgo
Define niveles de debida diligencia simplificada, estándar y reforzada con criterios claros. Los usuarios nacionales de bajo riesgo obtienen una ruta rápida; los perfiles de alto riesgo reciben verificaciones más profundas y revisión manual.
7. Monitoreo continuo
Monitorea las transacciones en busca de patrones sospechosos después del onboarding y mantén actualizados los datos del cliente. Un usuario de bajo riesgo al registrarse puede cambiar. Los reguladores esperan revisiones periódicas.
8. Conservación de registros y evidencia
Almacena qué se verificó, qué se aprobó, qué falló y cuándo, para cada usuario. La evidencia que no puedas presentar años después prácticamente no existe.
9. Un responsable de cumplimiento designado y capacitación
Asigna a una persona la responsabilidad del programa AML y capacita a todos los que interactúan con clientes. La respuesta a quién es responsable no puede ser “todos”.
10. Pruebas independientes de tus controles
Haz que alguien ajeno a las operaciones diarias compruebe si tus controles funcionan. Los equipos internos desarrollan puntos ciegos; una revisión independiente los encuentra antes que un examinador.
Cómo se ven los puntos 3 y 5 en la API
Estas tres llamadas cubren la biometría y el screening de la lista. Usa la variable $VERIFIK_TOKEN (o os.getenv('VERIFIK_TOKEN') en Python); nunca pegues un token real en tu código.
Comparación facial con detección de vida (punto 3)
POST /v2/face-recognition/compare-with-liveness compara la selfie con la cara del documento y, si se cumple compare_min_score, ejecuta la detección de vida sobre la selfie. Detalles en la documentación de compare-with-liveness.
curl -X POST "https://api.verifik.co/v2/face-recognition/compare-with-liveness" \
  -H "Content-Type: application/json" \
  -H "Authorization: Bearer $VERIFIK_TOKEN" \
  -d '{
    "probe": "<selfie_base64>",
    "gallery": ["<document_face_base64>"],
    "search_mode": "FAST",
    "liveness_min_score": 0.6,
    "compare_min_score": 0.85
  }'
{
"id": "CWL01",
"data": {
"comparison": {
"score": 0.88
},
"liveness": {
"liveness_score": 0.91,
"min_score": 0.6,
"passed": true
}
},
"signature": {
"message": "Certified by Verifik.co",
"dateTime": "January 16, 2024 3:44 PM"
}
}Screening en la lista OFAC (punto 5)
GET /v2/ofac consulta la lista SDN del Tesoro de EE. UU. por tipo y número de documento o por nombre completo, y devuelve foundInOFAC. Ver la documentación de OFAC.
curl -G "https://api.verifik.co/v2/ofac" \
  -H "Accept: application/json" \
  -H "Authorization: Bearer $VERIFIK_TOKEN" \
  --data-urlencode "documentType=CC" \
  --data-urlencode "documentNumber=80927603"
{
"data": {
"documentType": "CC",
"documentNumber": "80927603",
"fullName": "MATEO ANDRES VERIFIK",
"firstName": "MATEO ANDRES",
"lastName": "VERIFIK",
"arrayName": [
"MATEO",
"ANDRES",
"VERIFIK"
],
"foundInOFAC": false,
"details": {}
},
"signature": {
"dateTime": "June 27, 2025 4:33 PM",
"message": "Certified by Verifik.co"
},
"id": "U4RBQ"
}Medios adversos (punto 5)
GET /v2/co/media/adverse busca noticias negativas asociadas al nombre y devuelve hasAdverseMedia, riskScore (0–100) y riskLevel. Ver la documentación de medios adversos.
import os
import requests

r = requests.get(
    "https://api.verifik.co/v2/co/media/adverse",
    params={"fullName": "MARIA FERNANDA ROJAS", "country": "co", "lang": "es"},
    headers={
        "Accept": "application/json",
        "Authorization": f"Bearer {os.getenv('VERIFIK_TOKEN')}",
    },
    timeout=30,
)
print(r.json())
{
"data": {
"fullName": "MARIA FERNANDA ROJAS",
"hasAdverseMedia": false,
"riskScore": 0,
"riskLevel": "LOW",
"totalArticles": 0,
"matchedKeywords": [],
"articles": []
},
"signature": {
"dateTime": "2026-10-30 20:30:00",
"message": "Certified by Verifik.co"
}
}Lo que cuesta hacerlo mal
Las multas no son teóricas. En el mismo periodo, según las cifras de Fenergo, los bancos recibieron las sanciones más altas por fallas de AML, KYC, sanciones y monitoreo (136 millones de dólares), seguidos por los proveedores de activos digitales.
Las órdenes de remediación, las restricciones al crecimiento y el daño reputacional suelen venir después, y una startup tiene mucho menos margen que un banco para absorberlos.
Construir KYC con el presupuesto de una startup
Las startups temen que un KYC real necesite un equipo del tamaño de un banco. No es así. La revisión manual crece al ritmo de las personas que contratas; la verificación automatizada crece con el volumen sin sumar personal.
Lanza con la automatización gestionando los casos claros y con personas revisando solo las excepciones. Si quieres comparar el enfoque manual con el digital, mira el contraste entre KYC tradicional y eKYC.
Por qué las fintech eligen smartENROLL para eKYC
smartENROLL es la solución eKYC sin código de Verifik para fintechs en América Latina, donde los numerosos formatos de identificación, los reguladores estrictos y el acceso desigual a registros complican a las herramientas globales genéricas.
Verificación de documentos adaptada a la región
Escanea y verifica documentos de identidad gubernamentales, pasaportes y licencias de conducir con detección de manipulación, ya sea con la cámara del dispositivo o subiendo una copia digital, y contrasta los datos extraídos con fuentes oficiales.
Biometría con detección de vida de una sola imagen
Compara el rostro del solicitante con la foto del documento y confirma que hay una persona real presente. La detección de vida de Verifik tiene certificación iBeta Nivel 2 y detecta fotos impresas, videos reproducidos y máscaras 3D sin pedir gestos.
Validación profunda en bases de datos
Verifica a usuarios y empresas frente a registros locales como el RUES y el SIMIT de Colombia, el CNPJ de Brasil y el CUIT de Argentina, además de los sistemas de identificación detrás de la cédula, el INE y el DNI.
Screening de listas integrado
OFAC, ONU, PEP y medios adversos se consultan por API, y puedes cargar tus propias listas negras por CSV o conectarlas por API para bloquear el registro de quien aparezca en ellas.
Umbrales y revisión sin ingeniería
Tu equipo configura los umbrales de detección de vida y de comparación facial, los límites de intentos y los documentos aceptados desde el panel, y revisa los casos marcados “En revisión” en la consola de administración, sin esperar a los desarrolladores.
API documentada para equipos pequeños
Cuando necesitas más control, la documentación de smartENROLL explica cómo leer cada resultado desde tu backend.
¿Vas a lanzar pronto? Agenda una demo gratuita y recorre la lista de diez puntos con una verificación en vivo antes de comprometerte.
Conclusión
Los requisitos de KYC para una startup fintech caben en una lista de verificación: un programa de identificación por escrito, verificación documental y biométrica, beneficiarios finales, screening de sanciones, niveles de riesgo, monitoreo continuo, conservación de registros, un responsable designado y pruebas independientes. Nada de esto requiere un equipo del tamaño de un banco, pero todo será examinado.
Trabaja la lista antes del lanzamiento, no después de recibir tu primera carta de un examinador. Puedes crear tu cuenta y probar los controles de verificación, screening y evidencia en un solo flujo, con la profundidad de documentos y registros latinoamericanos que necesitan las startups de esta región.